Auditoría de ciberseguridad: tipos, qué incluye y cómo elegir proveedor
Diferencias entre análisis de vulnerabilidades, pentest y auditoría de cumplimiento, qué debe incluir el informe y qué factores marcan el precio.
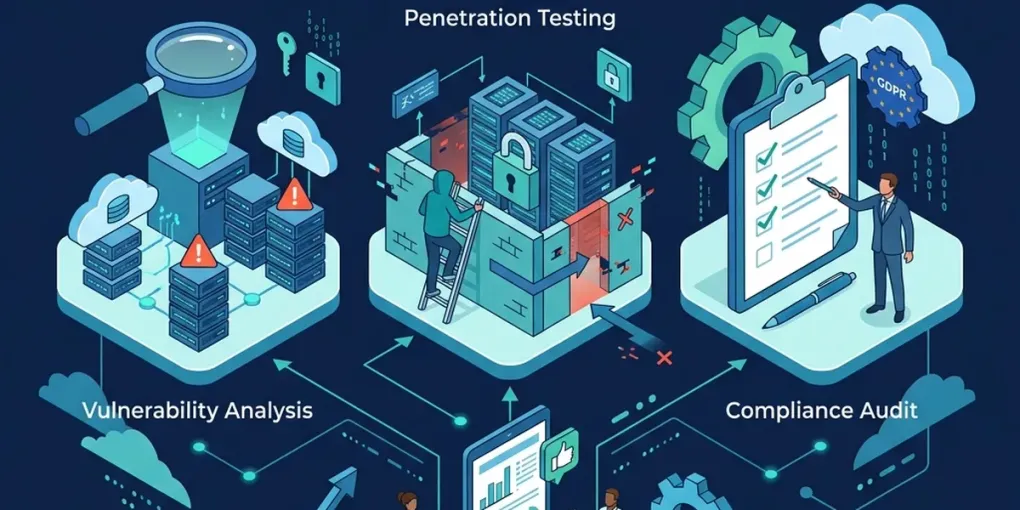
“Queremos una auditoría de ciberseguridad” puede significar cosas muy distintas: desde un escaneo automático de una tarde hasta semanas de trabajo de un equipo especializado. Saber qué pedir te evita pagar de más o, peor, pagar por algo que no responde a tu necesidad real.
Los tipos de auditoría más habituales
Análisis de vulnerabilidades
Herramientas automáticas revisan tus sistemas en busca de fallos conocidos: versiones sin parchear, configuraciones inseguras, servicios expuestos. Es rápido y relativamente barato, y conviene hacerlo con regularidad, idealmente de forma continua. Su límite: no entiende el contexto ni encadena fallos, y genera falsos positivos que hay que revisar.
Test de intrusión (pentest)
Un profesional, con tu autorización por escrito y dentro de un alcance acordado, intenta explotar las vulnerabilidades como lo haría un atacante real, para demostrar el impacto. Puede ser:
- Externo: desde internet contra tus servicios públicos.
- Interno: simulando un equipo comprometido o un empleado malintencionado dentro de la red.
- De aplicación web o móvil: centrado en una aplicación concreta, normalmente siguiendo metodologías como la guía de OWASP.
- De caja negra, gris o blanca, según cuánta información se le dé al auditor al empezar.
Auditoría de cumplimiento
Revisa si cumples una norma o estándar: ISO 27001, ENS, RGPD, NIS2 o los requisitos de un cliente. Se centra en políticas, procesos y evidencias más que en atacar sistemas.
Otras modalidades
- Simulación de phishing para medir la concienciación de la plantilla.
- Revisión de configuración de la nube (AWS, Azure, Google Cloud) o de Microsoft 365.
- Red team: ejercicios largos y realistas para organizaciones maduras que quieren probar su capacidad de detección y respuesta.
Qué necesita tu empresa
| Si tu situación es… | Empieza por… |
|---|---|
| Nunca has hecho nada | Análisis de vulnerabilidades externo + revisión de configuración de Microsoft 365 o Google Workspace |
| Vas a lanzar una aplicación o una tienda online | Pentest de la aplicación antes de salir a producción |
| Un cliente o un pliego te exige garantías | Auditoría de cumplimiento del estándar que pidan |
| Ya tienes medidas y quieres ponerlas a prueba | Pentest interno y externo |
| Tienes equipo de seguridad y detección | Red team |
Qué debe incluir un buen informe
- Resumen ejecutivo comprensible para la dirección: riesgo global y prioridades.
- Hallazgos detallados con su gravedad, su impacto real en tu negocio y las evidencias.
- Recomendaciones concretas para corregir cada fallo, priorizadas.
- Metodología y alcance: qué se probó, qué no y durante cuánto tiempo.
- Retest: una verificación posterior de que las correcciones funcionan. Pregunta si está incluido.
Qué factores marcan el precio
No hay una tarifa estándar, pero el coste depende sobre todo de:
- El alcance: número de direcciones IP, aplicaciones, usuarios o sedes.
- El tipo de prueba: un escaneo automatizado cuesta mucho menos que un pentest manual.
- La profundidad y los días de trabajo del equipo auditor.
- La experiencia y las certificaciones del equipo.
- Si incluye retest, presentación de resultados o apoyo en la corrección.
Desconfía de las ofertas muy baratas que prometen un “pentest completo”: a menudo son un escaneo automático con otro nombre.
Cómo elegir proveedor
- Pide ejemplos de informes anonimizados.
- Pregunta por la experiencia del equipo en tu tipo de sistemas y por certificaciones reconocidas del sector.
- Exige un documento de alcance y reglas firmado antes de empezar: qué se prueba, en qué horario, a quién avisar si algo se cae y qué no se puede tocar.
- Firma un acuerdo de confidencialidad y aclara cómo tratarán los datos a los que accedan.
- Comprueba que tienen seguro de responsabilidad civil profesional.
- Valora la independencia: quien te audita no debería ser el mismo que te vende las soluciones para corregir los fallos, o al menos debe ser transparente sobre ello.
Preguntas frecuentes
¿Cada cuánto hay que auditar? El análisis de vulnerabilidades, de forma continua o al menos trimestral. El pentest, una vez al año y después de cambios importantes.
¿Puede un pentest tumbar mis sistemas? Es poco habitual si el proveedor es profesional, pero existe el riesgo. Por eso se acuerdan horarios, se excluyen sistemas frágiles y se tiene siempre un contacto de emergencia.